Hotline: 0973650696
Bán hàng trực tuyến
- Mrs.Nguyệt 0983.280.482
NAS thường được sử dụng để lưu trữ tập trung tài liệu, hình ảnh, video và dữ liệu doanh nghiệp. Tuy nhiên, việc đưa dữ liệu lên NAS không đồng nghĩa với việc dữ liệu đã an toàn tuyệt đối. Nếu thiết bị hoặc tài khoản truy cập bị xâm nhập, ransomware có thể mã hóa, xóa hoặc làm gián đoạn khả năng truy cập dữ liệu trên hệ thống lưu trữ.
Vậy ransomware có thể tấn công NAS bằng cách nào? Làm thế nào để bảo vệ dữ liệu và giảm thiểu thiệt hại khi xảy ra sự cố? Bài viết dưới đây sẽ giúp bạn hiểu rõ các rủi ro và những biện pháp bảo vệ cần ưu tiên.
Có. NAS hoàn toàn có thể trở thành mục tiêu của ransomware, đặc biệt khi thiết bị được cấu hình thiếu an toàn, sử dụng phần mềm lỗi thời hoặc có tài khoản quản trị bị lộ.
Ransomware là một dạng mã độc có khả năng mã hóa dữ liệu, khiến người dùng không thể truy cập tệp bình thường. Kẻ tấn công thường yêu cầu nạn nhân trả tiền chuộc để đổi lấy khả năng khôi phục dữ liệu hoặc tránh việc công khai thông tin bị đánh cắp.
Đối với NAS, nguy cơ không chỉ đến từ việc thiết bị bị tấn công trực tiếp. NAS còn có thể bị ảnh hưởng khi máy tính đang kết nối với thư mục chia sẻ bị nhiễm mã độc và tài khoản đó có quyền ghi hoặc xóa dữ liệu trên NAS.
Một số tình huống thường gặp gồm:
NAS có lỗ hổng bảo mật: Firmware hoặc hệ điều hành chưa được cập nhật có thể tạo điều kiện cho việc khai thác lỗ hổng.
Dịch vụ quản trị mở ra Internet: Thiết bị có bề mặt tấn công lớn hơn nếu các cổng hoặc dịch vụ không cần thiết được công khai.
Máy tính kết nối NAS bị nhiễm mã độc: Ransomware có thể tác động đến những thư mục mạng mà tài khoản người dùng được phép sửa đổi.
Bản backup nằm cùng hệ thống: Nếu bản sao lưu cũng có thể bị truy cập hoặc xóa từ hệ thống đã bị xâm nhập, khả năng phục hồi sẽ giảm đáng kể.
Theo hướng dẫn của CISA, việc duy trì bản sao lưu ngoại tuyến, mã hóa và thường xuyên kiểm tra khả năng khôi phục là những biện pháp quan trọng để giảm thiểu tác động của ransomware.
NAS được thiết kế để tập trung và chia sẻ dữ liệu qua mạng. Đây là ưu điểm lớn đối với doanh nghiệp, nhưng cũng đồng nghĩa với việc nhiều máy tính và tài khoản có thể cùng truy cập dữ liệu trên thiết bị.
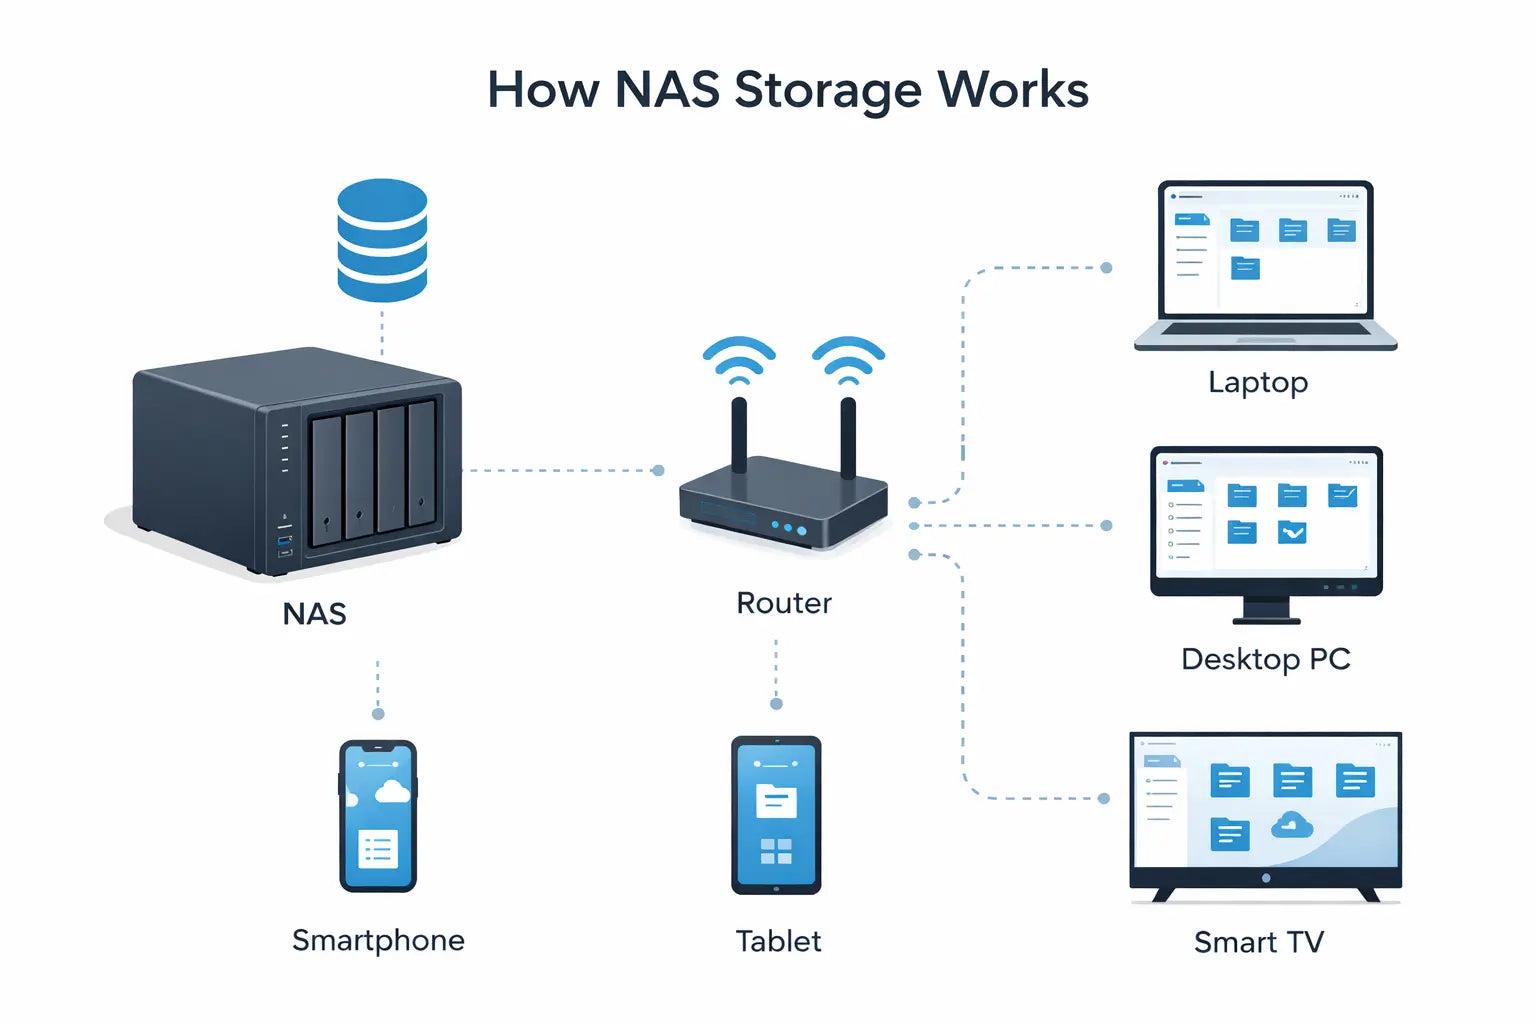
Có ba yếu tố cần đặc biệt lưu ý.
Nếu đang tìm hiểu cách lựa chọn và triển khai hệ thống lưu trữ mạng, bạn có thể tham khảo bài viết Ổ cứng mạng NAS là gì? để hiểu thêm về chức năng và cách sử dụng thiết bị.
Nhà sản xuất thường phát hành bản cập nhật để sửa lỗi, vá lỗ hổng bảo mật và cải thiện khả năng vận hành.
Người quản trị nên:
Cập nhật các ứng dụng và gói phần mềm đang sử dụng.
Thay thế hoặc nâng cấp thiết bị đã hết thời gian hỗ trợ bảo mật khi cần thiết.
Kiểm tra thông báo bảo mật từ nhà sản xuất.
Trước khi cập nhật hệ thống quan trọng, nên xác nhận tính tương thích của ứng dụng và bảo đảm có bản backup có thể khôi phục.
Mật khẩu yếu hoặc bị sử dụng lại trên nhiều dịch vụ có thể khiến tài khoản NAS trở thành mục tiêu dễ bị khai thác.
Hãy sử dụng mật khẩu dài, riêng biệt cho tài khoản quản trị và bật xác thực đa yếu tố (MFA) nếu thiết bị hỗ trợ.
Ngoài ra, nên:
Xóa hoặc vô hiệu hóa tài khoản không còn sử dụng.
Hạn chế số lượng tài khoản có quyền quản trị.
Không sử dụng tài khoản quản trị cho các công việc thông thường.
Kiểm tra lịch sử đăng nhập và cảnh báo truy cập bất thường.
MFA cũng nên được bật cho các tài khoản email, VPN và dịch vụ đám mây có liên quan đến hệ thống backup. Đây là những biện pháp phòng ngừa được CISA khuyến nghị.
Việc công khai giao diện quản trị hoặc các dịch vụ mạng của NAS có thể làm tăng nguy cơ bị dò quét và khai thác.
Nếu cần truy cập từ xa, hãy ưu tiên giải pháp VPN hoặc cơ chế truy cập an toàn do nhà sản xuất hỗ trợ, đồng thời bật MFA và giới hạn quyền truy cập.
Không nên mở các cổng quản trị ra Internet chỉ để thuận tiện truy cập. Những dịch vụ không sử dụng cần được tắt, còn các dịch vụ bắt buộc phải hoạt động nên được cấu hình theo hướng dẫn bảo mật của nhà sản xuất.
Không phải người dùng nào cũng cần quyền truy cập toàn bộ dữ liệu trên NAS.
Ví dụ, nhân viên kế toán có thể cần truy cập thư mục tài chính nhưng không cần quyền xóa bản backup hệ thống. Nhân viên kinh doanh có thể được phép chỉnh sửa tài liệu bán hàng nhưng không cần quyền quản trị NAS.
Nên chia thư mục theo phòng ban hoặc mục đích sử dụng, sau đó cấp quyền đọc, ghi và xóa phù hợp.
Đặc biệt, tài khoản dùng để thực hiện backup nên có quyền hạn được giới hạn ở mức cần thiết. Nếu tất cả tài khoản đều có quyền quản trị, một tài khoản bị chiếm quyền có thể gây ra hậu quả nghiêm trọng hơn.

Một trong những biện pháp quan trọng nhất là không để NAS trở thành nơi lưu trữ duy nhất của dữ liệu quan trọng.
Quy tắc backup 3-2-1 gồm:
2 loại phương tiện lưu trữ: Chẳng hạn hệ thống NAS và ổ cứng backup.
1 bản sao ngoài địa điểm chính: Có thể là một bản backup ở địa điểm khác hoặc dịch vụ cloud phù hợp.
Ví dụ, doanh nghiệp có thể lưu dữ liệu làm việc trên NAS, sao lưu định kỳ sang ổ cứng ngoài và duy trì thêm một bản sao mã hóa tại địa điểm khác.
Bạn có thể xem thêm bài viết Quy tắc backup 3-2-1 là gì? Cách sao lưu dữ liệu an toàn để tìm hiểu cách triển khai mô hình này.
Backup chỉ thực sự hữu ích nếu ransomware không thể dễ dàng sửa đổi hoặc xóa bản sao đó.
Có hai phương án đáng cân nhắc:
Backup bất biến (immutable backup): Sử dụng giải pháp có khả năng ngăn dữ liệu backup bị sửa đổi hoặc xóa trong một khoảng thời gian được thiết lập.
Một số hệ thống NAS hỗ trợ snapshot, giúp khôi phục dữ liệu về trạng thái trước đó. Tuy nhiên, snapshot không phải lúc nào cũng là bản backup độc lập; nếu kẻ tấn công có đủ quyền quản trị, một số cơ chế bảo vệ vẫn có thể bị vô hiệu hóa.
Vì vậy, nên kết hợp snapshot với bản backup độc lập, phân quyền phù hợp và khả năng lưu trữ ngoại tuyến hoặc bất biến. CISA khuyến nghị duy trì backup ngoại tuyến, mã hóa và kiểm tra phục hồi thường xuyên.
Không nên chờ đến khi toàn bộ dữ liệu không thể mở mới kiểm tra hệ thống.
Quản trị viên cần chú ý đến những dấu hiệu như:
Số lượng thao tác ghi, xóa hoặc đổi tên tăng đột biến.
Xuất hiện tài khoản mới không rõ nguồn gốc.
Có nhiều lần đăng nhập thất bại hoặc đăng nhập từ vị trí bất thường.
Các tác vụ backup đột ngột thất bại hoặc bị vô hiệu hóa.
Nếu NAS và phần mềm bảo mật hỗ trợ, hãy thiết lập nhật ký hoạt động, cảnh báo qua email và thông báo khi có thay đổi bất thường. Những cảnh báo này giúp người quản trị phát hiện sự cố sớm hơn.
Một bản backup được tạo thành công chưa chắc đã có thể khôi phục đầy đủ.
Doanh nghiệp nên kiểm tra việc phục hồi một số tệp quan trọng, xác minh tính toàn vẹn của dữ liệu và diễn tập quy trình khôi phục khi NAS gặp sự cố.
Đối với hệ thống có nhiều dữ liệu, cần xác định trước dữ liệu nào phải phục hồi trước, thời gian gián đoạn tối đa có thể chấp nhận và thời điểm backup gần nhất có thể sử dụng.
Nếu sử dụng NAS Synology, bạn có thể tìm hiểu thêm hướng dẫn Backup dữ liệu từ xa với Hyper Backup trên NAS Synology để tham khảo một phương án triển khai backup ngoài hệ thống chính.
Ổ cứng là một thành phần quan trọng của hệ thống lưu trữ, nhưng cần phân biệt giữa thiết bị lưu dữ liệu chính và thiết bị dùng cho backup.
Tham khảo danh mục HDD dùng cho NAS.
Ổ cứng di động: Có thể dùng để sao lưu định kỳ dữ liệu quan trọng từ máy tính hoặc NAS, tùy khả năng hỗ trợ của hệ thống. Sau khi hoàn tất backup, nên ngắt kết nối và cất giữ ở nơi an toàn nếu không cần truy cập thường xuyên.
Tham khảo danh mục ổ cứng di động.
Lưu ý rằng không có loại ổ cứng nào tự bảo vệ hoàn toàn trước ransomware. Hiệu quả bảo vệ phụ thuộc vào cả thiết bị, cấu hình, cách phân quyền và quy trình backup.
Nếu phát hiện nhiều tệp bị mã hóa, xuất hiện thông báo đòi tiền chuộc hoặc có hoạt động bất thường trên NAS, cần ưu tiên ngăn sự cố lan rộng.
Cô lập thiết bị bị ảnh hưởng: Ngắt kết nối mạng hoặc chặn truy cập theo quy trình ứng phó sự cố phù hợp để hạn chế thiệt hại.
Bảo vệ các bản backup còn an toàn: Ngắt kết nối các ổ backup độc lập nếu việc này có thể thực hiện an toàn.
Không vội xóa dữ liệu hoặc khởi tạo lại NAS: Những hành động này có thể làm mất bằng chứng và khiến quá trình điều tra, phục hồi khó khăn hơn.
Kiểm tra phạm vi ảnh hưởng: Xác định tài khoản, máy tính, thư mục chia sẻ và bản backup nào có thể đã bị xâm nhập.
Khôi phục từ bản backup sạch: Chỉ phục hồi sau khi đã xử lý nguyên nhân xâm nhập và bảo đảm môi trường khôi phục đủ an toàn.
Không nên mặc định rằng chỉ cần đổi mật khẩu hoặc cài lại NAS là đã loại bỏ hoàn toàn sự cố. Với hệ thống doanh nghiệp hoặc dữ liệu quan trọng, nên liên hệ đội ngũ an ninh mạng chuyên nghiệp để đánh giá phạm vi ảnh hưởng và xây dựng phương án phục hồi. CISA cũng khuyến nghị cô lập các hệ thống bị ảnh hưởng, điều tra sự cố và khôi phục từ bản backup an toàn.
NAS giúp quản lý và chia sẻ dữ liệu thuận tiện, nhưng vẫn có thể bị ransomware tấn công nếu tài khoản, phần mềm hoặc hệ thống mạng không được bảo vệ đúng cách.
Để giảm rủi ro, người dùng cần kết hợp nhiều biện pháp: cập nhật hệ thống, sử dụng MFA, hạn chế truy cập từ Internet, phân quyền hợp lý, xây dựng backup 3-2-1 và thường xuyên kiểm tra khả năng phục hồi.
Đặc biệt, hãy nhớ rằng NAS lưu trữ dữ liệu không đồng nghĩa với NAS đã có bản backup an toàn. Một hệ thống bảo vệ dữ liệu hiệu quả phải có bản sao độc lập, được bảo vệ khỏi việc sửa đổi hoặc xóa trái phép và có thể phục hồi khi cần.
Bạn đang tìm giải pháp lưu trữ an toàn cho cá nhân hoặc doanh nghiệp? Hãy tham khảo các dòng NAS, HDD NAS và ổ cứng di động tại thietbiluutru.com.vn để lựa chọn thiết bị phù hợp với dung lượng dữ liệu, nhu cầu backup và mức độ bảo vệ cần thiết.